Οι κυπριακές εταιρείες καλούνται να θέσουν την κυβερνοανθεκτικότητα ως προτεραιότητα των διοικητικών συμβουλίων
Ομιλητές στο 6ο Συνέδριο Κυβερνοασφάλειας στη Λευκωσία δήλωσαν ότι η ανώτατη διοίκηση πρέπει να αναλάβει μεγαλύτερη ευθύνη για τον κυβερνοκίνδυνο.
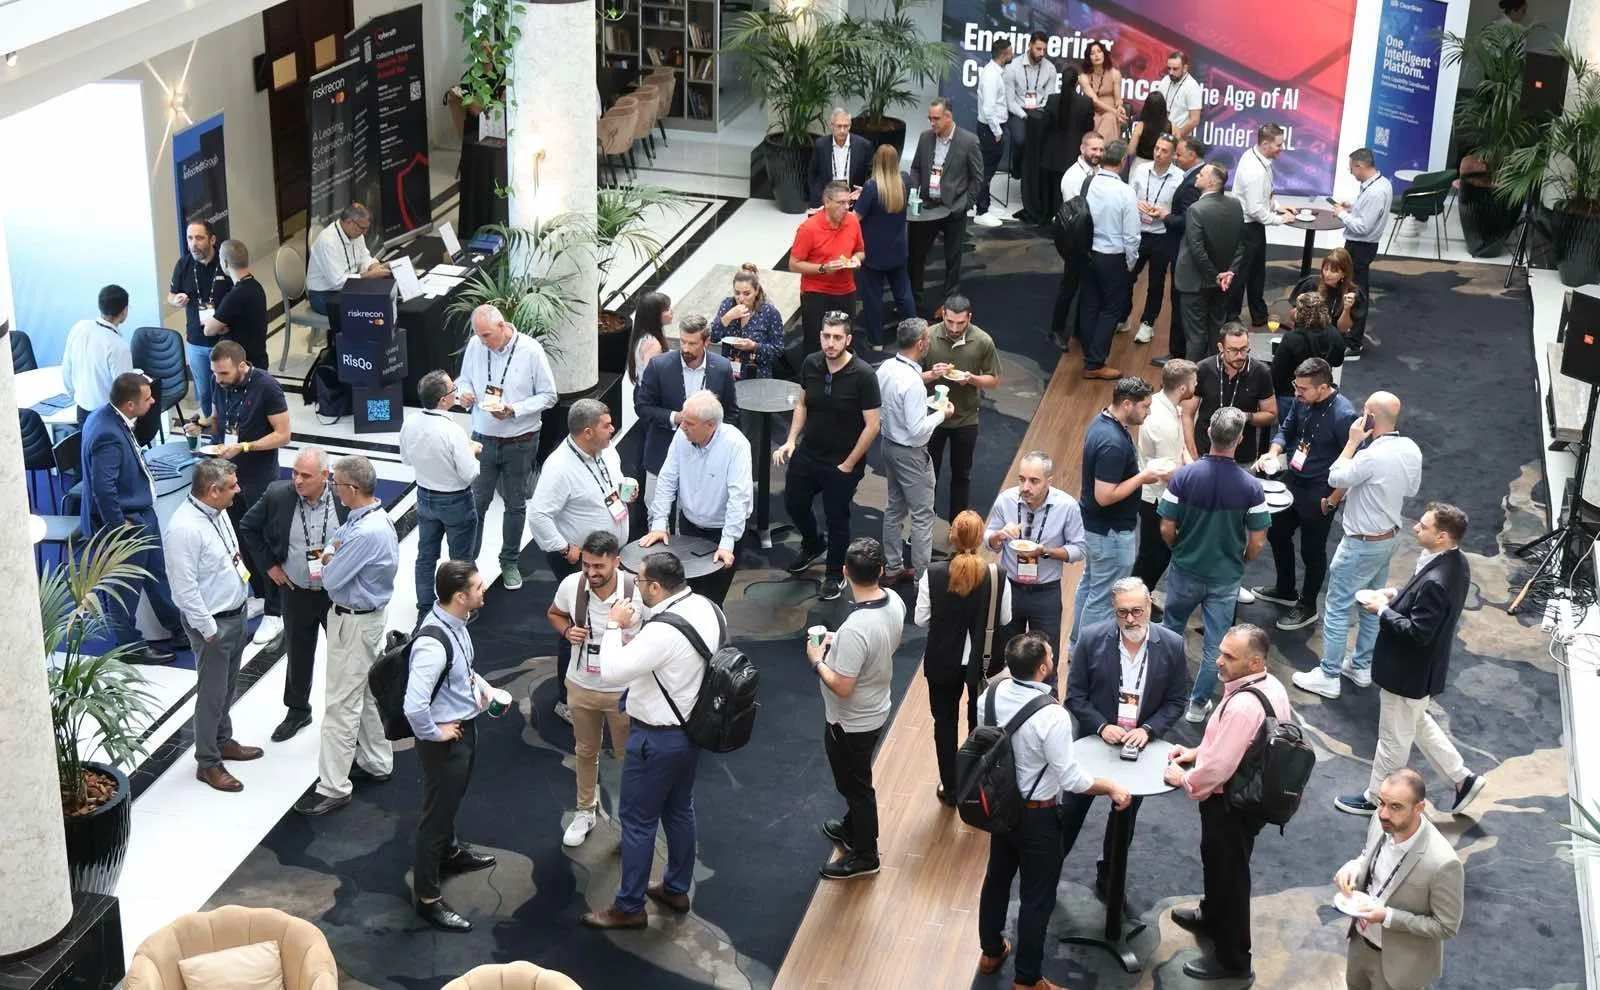
Λευκωσία, Κύπρος. Οι επιχειρήσεις της Κύπρου καλούνται να αντιμετωπίζουν τον κίνδυνο στον κυβερνοχώρο ως θέμα που αφορά το διοικητικό συμβούλιο και όχι απλώς ως ζήτημα πληροφορικής, εν μέσω επιθέσεων που βασίζονται στην τεχνητή νοημοσύνη, της εξάρτησης από εξωτερικούς παρόχους τεχνολογίας και των νέων κανόνων της Ευρωπαϊκής Ένωσης. Ομιλητές στο 6ο Συνέδριο Κυβερνοασφάλειας ανέφεραν ότι οι πολιτικές, οι διαδικασίες και το λογισμικό ασφαλείας από μόνα τους δεν αρκούν πλέον.
Έμφαση στην ανθεκτικότητα
Το συνέδριο, που πραγματοποιήθηκε στο Hilton Λευκωσίας με θέμα «Από τη συμμόρφωση στην ανθεκτικότητα στον κυβερνοχώρο», συγκέντρωσε ρυθμιστικές αρχές, ειδικούς στον τομέα της τεχνολογίας και στελέχη επιχειρήσεων.
Οι συζητήσεις επικεντρώθηκαν στο κατά πόσον οι οργανισμοί μπορούν να εντοπίζουν επιθέσεις, να λαμβάνουν γρήγορα αποφάσεις και να συνεχίζουν να λειτουργούν όταν τα συστήματά τους δέχονται πίεση. Το συνέδριο έθεσε το ερώτημα: «Μπορεί ο οργανισμός σας να αντέξει ένα συμβάν στον κυβερνοχώρο και να συνεχίσει να λειτουργεί;»
Ευθύνη της διοίκησης
Κατά την έναρξη του συνεδρίου, ο πρώην μέλος του διοικητικού συμβουλίου της ISACA, Μιχάλης Κασίνης, δήλωσε ότι η κυβερνοασφάλεια έχει ξεπεράσει το πλαίσιο μιας τεχνικής υποχρέωσης ή ενός ζητήματος κανονιστικής συμμόρφωσης, σύμφωνα με δηλώσεις που ανέδειξε το InBusiness.
Συνέδεσε την κυβερνοασφάλεια με την ηγεσία, τη λογοδοσία του διοικητικού συμβουλίου, τη συνέχεια των επιχειρήσεων και την εμπιστοσύνη των πελατών, αναφερόμενος παράλληλα στον αυξανόμενο αριθμό ευρωπαϊκών κανόνων που επηρεάζουν τη διαχείριση του ψηφιακού κινδύνου.
Σύμφωνα με την οδηγία NIS2 της ΕΕ, τα διοικητικά όργανα των ουσιωδών και σημαντικών οντοτήτων πρέπει να εγκρίνουν μέτρα διαχείρισης κινδύνων στον τομέα της κυβερνοασφάλειας και να εποπτεύουν την εφαρμογή τους. Τα μέλη του διοικητικού συμβουλίου πρέπει επίσης να λαμβάνουν εκπαίδευση ώστε να κατανοούν και να αξιολογούν τους κυβερνοκινδύνους.
Αποτελέσματα αξιολογήσεων ωριμότητας στον τομέα της κυβερνοασφάλειας
Ο Επίτροπος Επικοινωνιών Μάριος Πιέρη παρουσίασε τα ευρήματα από τις αξιολογήσεις ωριμότητας στον τομέα της κυβερνοασφάλειας που διεξήχθησαν στην Κύπρο.
Οι οργανισμοί που αξιολογήθηκαν κατέγραψαν μέση βαθμολογία ωριμότητας 1,6 στα 3, ενώ το 49% των απαιτούμενων ελέγχων ασφάλειας παρέμεινε σε αρχικό ή αποσπασματικό στάδιο.
Η είδηση δημιουργήθηκε αυτόματα από την υπηρεσία Cyprus Inform με βάση δημόσια διαθέσιμο υλικό. Αναφορά σφάλματος →