Кипрские компании призвали сделать киберустойчивость приоритетом для руководства
Выступавшие на 6-й конференции по кибербезопасности в Никосии заявили, что высшее руководство должно взять на себя большую ответственность за киберриски.
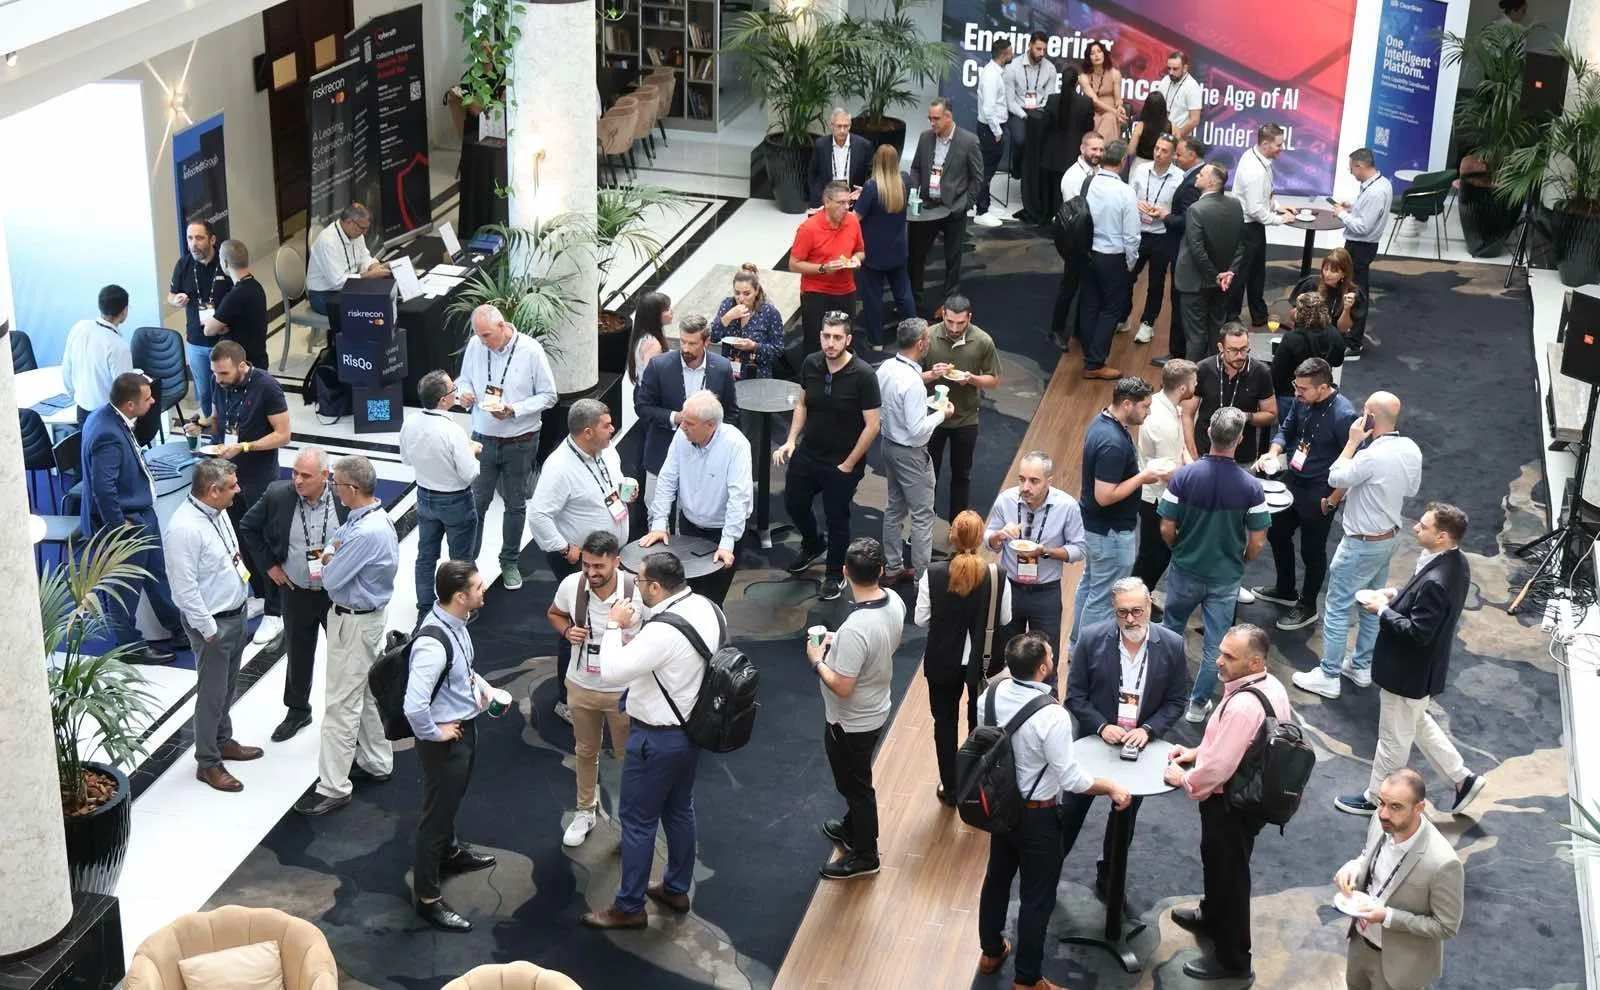
Никосия, Кипр. Кипрским компаниям настоятельно рекомендуется относиться к киберрискам как к проблеме совета директоров, а не исключительно к ИТ-вопросам, в условиях атак с использованием искусственного интеллекта, зависимости от внешних поставщиков технологий и новых правил Европейского союза. Выступавшие на 6-й конференции по кибербезопасности заявили, что одних политик, процедур и программного обеспечения для обеспечения безопасности уже недостаточно.
Сосредоточьтесь на устойчивости
Конференция, проходившая в отеле Hilton Nicosia под девизом “От соблюдения требований к киберустойчивости”, собрала представителей регулирующих органов, специалистов в области технологий и руководителей бизнеса.

Дискуссии были сосредоточены на том, могут ли организации выявлять атаки, быстро принимать решения и продолжать работу, когда их системы подвергаются угрозе. На конференции был задан вопрос: “Может ли ваша организация противостоять кибератакам и продолжать работать?”
Ответственность руководства
Открывая конференцию, бывший член правления ISACA Михалис Кассини сказал, что кибербезопасность вышла за рамки технических обязательств или соблюдения нормативных требований, согласно заявлениям, опубликованным InBusiness.
Он связал кибербезопасность с лидерством, подотчетностью совета директоров, непрерывностью бизнеса и доверием клиентов, сославшись при этом на растущее число европейских правил, влияющих на управление цифровыми рисками.
В соответствии с директивой ЕС NIS2, органы управления основных и ответственных организаций должны одобрять меры по управлению рисками в области кибербезопасности и контролировать их выполнение. Члены правления также должны пройти обучение для понимания и оценки киберрисков.
Выводы о степени зрелости кибербезопасности
Комиссар по коммуникациям Мариос Пиери представил результаты оценки уровня кибербезопасности, проведенной на Кипре.
Организации, участвовавшие в оценке, получили средний балл 1,6 из 3 возможных, в то время как 49% необходимых средств контроля безопасности оставались на начальной или фрагментарной стадии.
Читайте также


Новость сформирована автоматически службой Cyprus Inform на основе общедоступных материалов. Сообщить об ошибке →
Написать комментарий