Qrator Labs: Τράπεζα στην Κύπρο δέχθηκε επίθεση DDoS διάρκειας 200 ωρών το τρίτο τρίμηνο του 2026
Επίθεση DDoS σε τράπεζα στην Κύπρο διήρκεσε 200 ώρες το τρίτο τρίμηνο του 2026, σύμφωνα με την Qrator Labs, την ώρα που οι ρυθμιστικές αρχές πιέζουν τις χρηματοοικονομικές εταιρείες να αποδείξουν την ανθεκτικότητά τους.
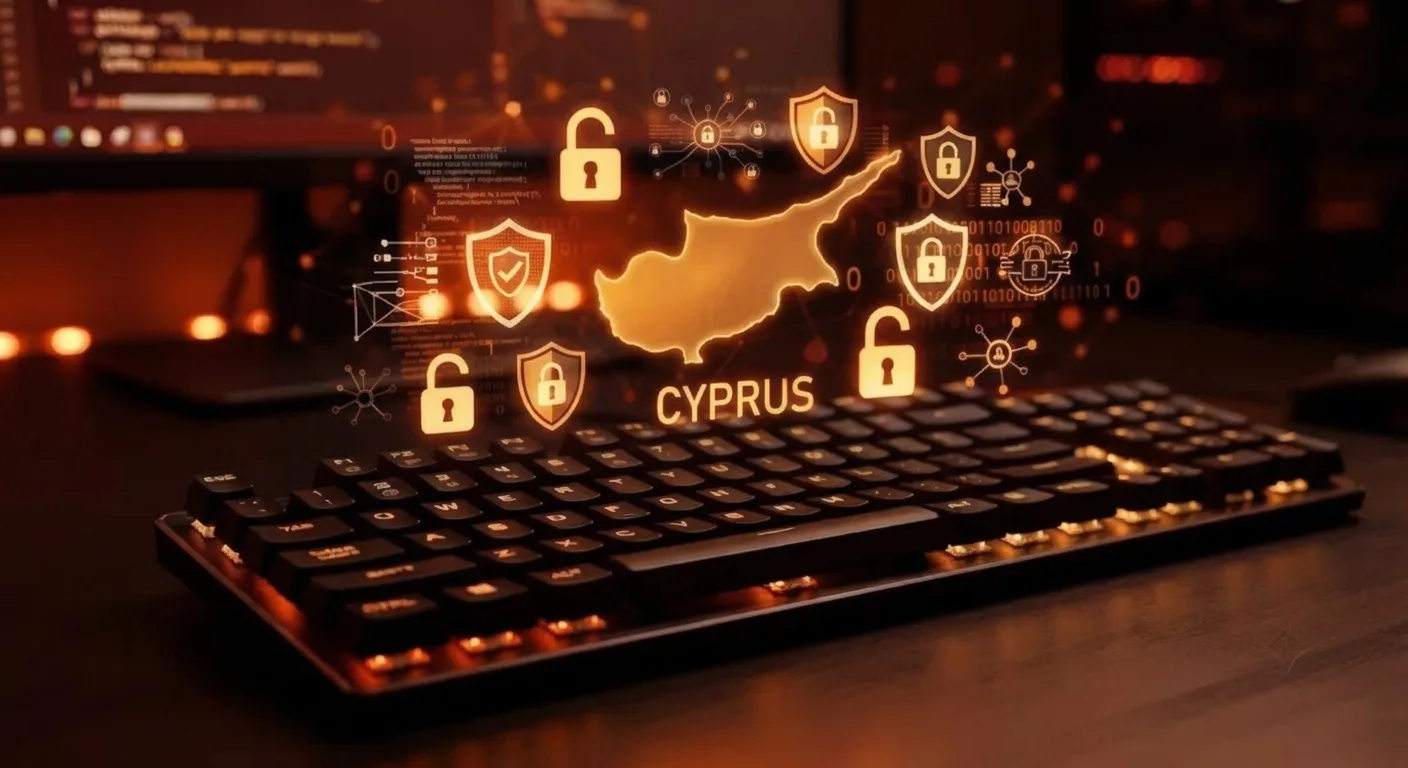
Λευκωσία, Κύπρος. Μια επίθεση τύπου DDoS (Distributed Denial of Service) εναντίον τράπεζας στην Κύπρο διήρκεσε 200 ώρες κατά το τρίτο τρίμηνο του 2026, σύμφωνα με την εταιρεία κυβερνοασφάλειας Qrator Labs. Η υπόθεση υπογραμμίζει τους κινδύνους που ενέχουν οι παρατεταμένες κυβερνοεπιθέσεις για τα χρηματοπιστωτικά ιδρύματα, καθώς και την ανάγκη να διατηρούνται σε λειτουργία οι κρίσιμες ψηφιακές υπηρεσίες κατά τη διάρκεια παρατεταμένων διαταραχών.
Διάρκεια της επίθεσης
Το περιστατικό διήρκεσε πάνω από οκτώ ημέρες. Αυτή η διάρκεια είναι πολύ μεγαλύτερη από οποιαδήποτε επίθεση που κατέγραψε η εταιρεία το 2025 και υπερβαίνει κατά 2,5 φορές τη διάρκεια της μακρύτερης επίθεσης που παρατηρήθηκε το προηγούμενο τρίμηνο.
Διαβάστε επίσης: Η Binance αναφέρει ότι κάλυψε το 90% των κεφαλαίων που χάθηκαν στο ρεκόρ διάρκειας hack των 6,3 δισ. δολαρίων
 Διαβάστε επίσηςΗ Binance αναφέρει ότι κάλυψε το 90% των κεφαλαίων που χάθηκαν στο ρεκόρ διάρκειας hack των 6,3 δισ. δολαρίων
Οι τομείς που δέχθηκαν τις περισσότερες επιθέσεις
Η τελευταία παγκόσμια έκθεση της Qrator Labs δείχνει ότι η χρηματοοικονομική τεχνολογία (fintech) ήταν και πάλι ο τομέας που επλήγη συχνότερα, με το 31,3% του συνόλου των επιθέσεων DDoS που καταγράφηκαν το τρίτο τρίμηνο. Το ηλεκτρονικό εμπόριο δέχτηκε το 19% των επιθέσεων και η τεχνολογία πληροφοριών και επικοινωνιών το 18,2%. Συνολικά, αυτοί οι τρεις τομείς αντιπροσώπευαν πάνω από τα δύο τρίτα των περιστατικών που παρατηρήθηκαν.
Σημασία για την Κύπρο
Τα ευρήματα αυτά έχουν ιδιαίτερη σημασία για την Κύπρο, η οποία έχει εδραιώσει τη θέση της ως κέντρο διαδικτυακών συναλλαγών, χρηματιστηριακών υπηρεσιών και χρηματοοικονομικών υπηρεσιών. Οι εταιρείες της χώρας καλούνται όλο και περισσότερο να αποδείξουν ότι τα συστήματά τους μπορούν να αντέξουν σοβαρά συμβάντα στον κυβερνοχώρο και να ανακάμψουν αποτελεσματικά.
Εστίαση των ρυθμιστικών αρχών στην ανθεκτικότητα
Η έκθεση δημοσιεύεται σε μια περίοδο που οι ρυθμιστικές αρχές δίνουν μεγαλύτερη προσοχή στην επιχειρησιακή ανθεκτικότητα και στη συμμόρφωση με τον νόμο της Ευρωπαϊκής Ένωσης για την Ψηφιακή Επιχειρησιακή Ανθεκτικότητα (DORA), ο οποίος υποχρεώνει τις χρηματοπιστωτικές εταιρείες να διαχειρίζονται τους κινδύνους που συνδέονται με τις τεχνολογίες πληροφοριών και επικοινωνιών.
Στην 6η Διάσκεψη για την Κυβερνοασφάλεια τον Σεπτέμβριο του 2026, ο Χρίστος Μελέτιου της Κεντρικής Τράπεζας της Κύπρου δήλωσε ότι τα χρηματοπιστωτικά ιδρύματα πρέπει να κάνουν κάτι περισσότερο από το να συμμορφώνονται τυπικά με τον DORA. Τόνισε ότι πρέπει να αποδείξουν ότι τα μέτρα ασφάλειας και αποκατάστασης που έχουν θεσπίσει λειτουργούν στην πράξη.
Τον ίδιο μήνα, η Επιτροπή Κεφαλαιαγοράς Κύπρου (CySEC) θέσπισε νέες απαιτήσεις υποβολής εκθέσεων βάσει του DORA. Οι εταιρείες επενδύσεων, οι πάροχοι υπηρεσιών κρυπτο-περιουσιακών στοιχείων, οι τόποι διαπραγμάτευσης και άλλοι ρυθμιζόμενοι χρηματοπιστωτικοί φορείς που υφίστανται σοβαρά συμβάντα στον τομέα της τεχνολογίας πληροφοριών και επικοινωνιών πρέπει πλέον να υπολογίζουν και να αναφέρουν το ετήσιο κόστος και τις απώλειες που προκύπτουν.
Σύμφωνα με τους κανόνες, οι πληγείσες εταιρείες πρέπει να ποσοτικοποιήσουν τις οικονομικές επιπτώσεις των σοβαρών διαταραχών και να αποστείλουν τα πορίσματά τους στην ρυθμιστική αρχή. Αυτό αυξάνει την πίεση προς τα ιδρύματα να κατανοήσουν τις συνέπειες των συμβάντων και να διατηρούν σε ισχύ αποτελεσματικά μέτρα αντιμετώπισης.
Αυξανόμενη κλίμακα επιθέσεων
Οι επιθέσεις DDoS γίνονται επίσης όλο και μεγαλύτερες. Η Qrator Labs ανέφερε ότι το μεγαλύτερο botnet που παρατήρησε κατά το τρίτο τρίμηνο αποτελούνταν από 3,56 εκατομμύρια συσκευές, σημειώνοντας αύξηση περίπου 70% από τα 2,09 εκατομμύρια του δεύτερου τριμήνου.
Διαβάστε επίσης


Η είδηση δημιουργήθηκε αυτόματα από την υπηρεσία Cyprus Inform με βάση δημόσια διαθέσιμο υλικό. Αναφορά σφάλματος →
Γράψτε ένα σχόλιο