Οι προγραμματιστές της PHP κυκλοφορούν διορθώσεις για δύο κρίσιμα κενά ασφαλείας μετά τη διακοπή λειτουργίας κυβερνητικών ιστοτόπων
Οι προγραμματιστές της PHP διέθεσαν τέσσερις διορθώσεις ασφαλείας και ζήτησαν άμεσες ενημερώσεις, ενώ το PHP Foundation αναγνώρισε αστοχία στον χειρισμό προηγούμενης προειδοποίησης.
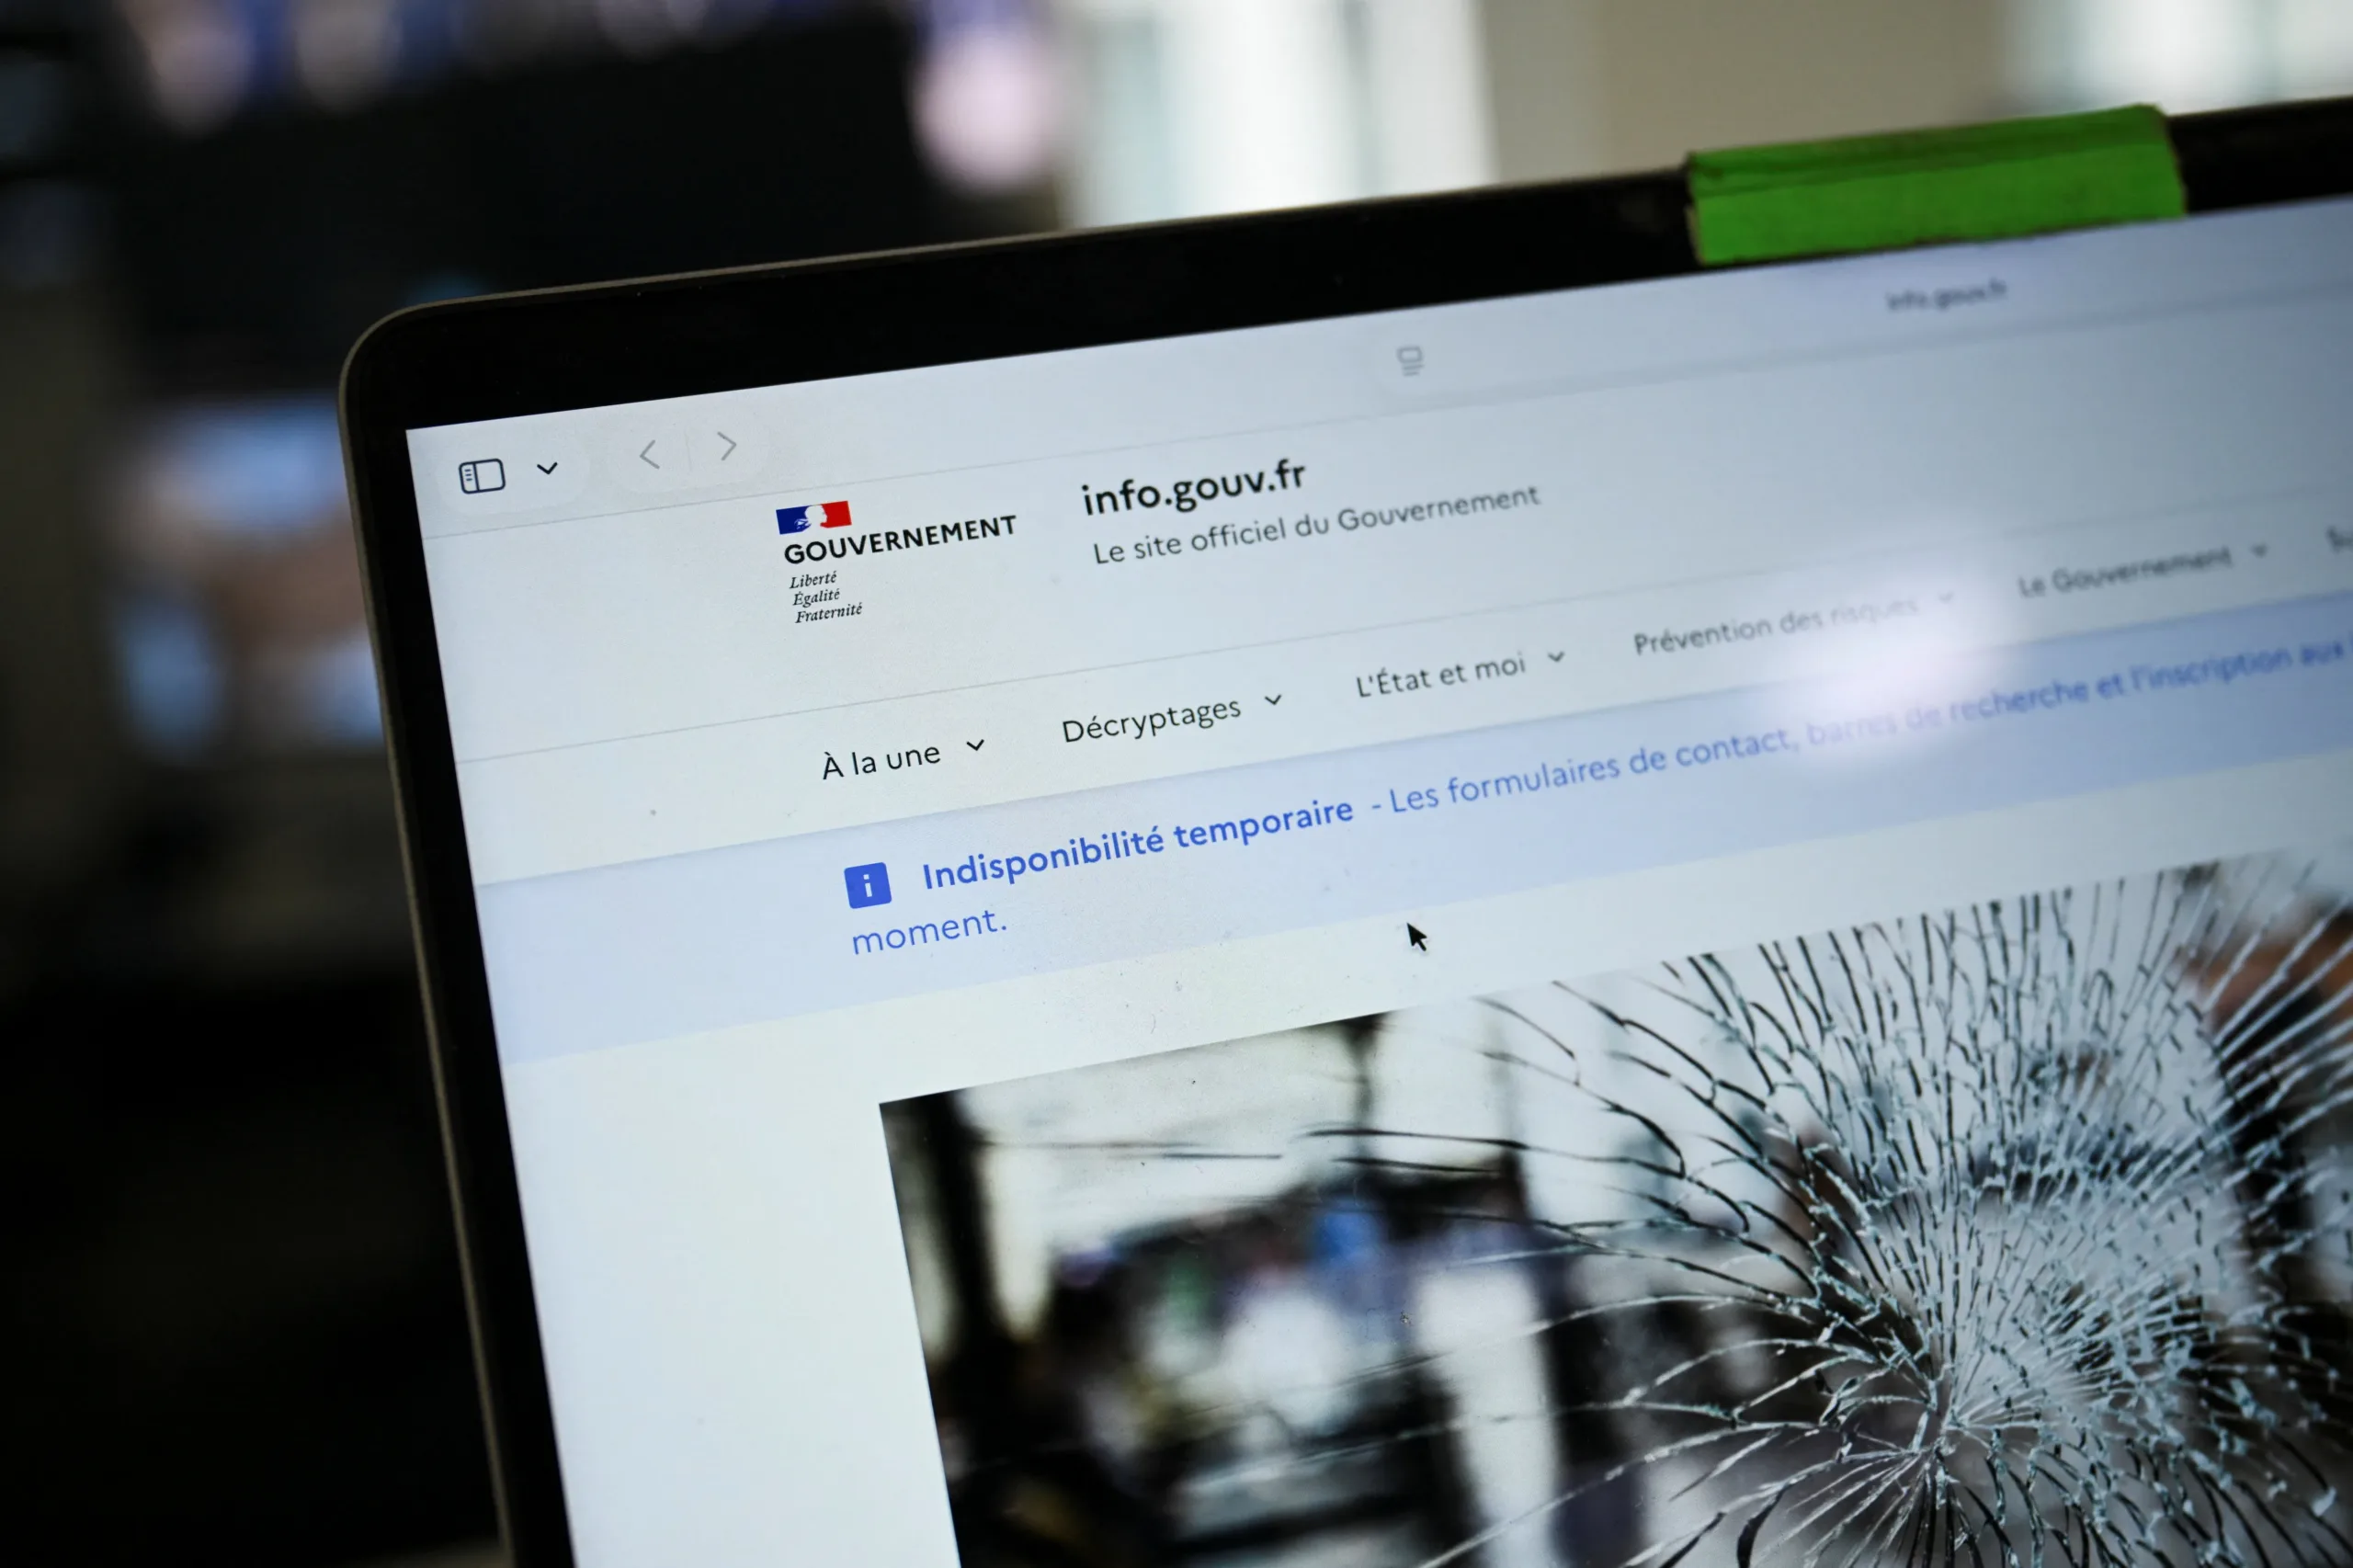
Ουάσιγκτον, Ηνωμένες Πολιτείες. Οι προγραμματιστές της PHP έχουν διαθέσει τέσσερις ενημερώσεις κώδικα για την επιδιόρθωση δύο κρίσιμων ευπαθειών ασφαλείας που είχαν εντοπιστεί προηγουμένως, προτρέποντας τους χρήστες να εγκαταστήσουν αμέσως τις ενημερώσεις. Κυβερνητικοί ιστότοποι σε όλη την Ευρώπη και σε άλλες περιοχές έπαψαν να λειτουργούν την Τετάρτη, καθώς οι διαχειριστές σε όλο τον κόσμο έσπευσαν να εξασφαλίσουν τα συστήματά τους μετά την αποκάλυψη των ευπαθειών.
Κρίσιμα κενά ασφαλείας προκαλούν επείγουσες εκκλήσεις για ενημέρωση
Σύμφωνα με τους προγραμματιστές, τα κενά ασφαλείας θα μπορούσαν να επιτρέψουν σε χάκερ να εκτελέσουν κώδικα στα επηρεαζόμενα συστήματα. Επειδή η PHP υποστηρίζει ένα σημαντικό μέρος της υποδομής του διαδικτύου, η αποκάλυψη αυτή προκάλεσε ανησυχίες σχετικά με την πιθανή έκθεση πολλών ιστοσελίδων.
Πριν από την κυκλοφορία των διορθώσεων, οι προγραμματιστές είχαν ανακοινώσει την ανακάλυψη δύο κρίσιμων ευπαθειών και συμβούλεψαν τους χρήστες να ενημερώσουν τους ιστότοπούς τους μόλις τα patches γίνουν διαθέσιμα. Ειδικοί σε θέματα ασφάλειας προειδοποίησαν ότι οι επιτιθέμενοι θα αναλύσουν γρήγορα τις διορθώσεις για να εντοπίσουν τρόπους εκμετάλλευσης συστημάτων που δεν έχουν ακόμη ενημερωθεί.
Το Ίδρυμα αναγνωρίζει την καθυστερημένη αντίδραση
Σε μια ανάρτηση στο blog, το Ίδρυμα PHP, το οποίο εποπτεύει την ανάπτυξη και τη συντήρηση του λογισμικού, αναγνώρισε ότι μια προηγούμενη προειδοποίηση δεν είχε αντιμετωπιστεί άμεσα.
Το Ίδρυμα ανέφερε ότι ένας ερευνητής ασφάλειας είχε εντοπίσει τις πρώτες ενδείξεις ενός ελαττώματος το 2024, το οποίο στη συνέχεια οδήγησε σε μία από τις ευπάθειες. Εξήγησε ότι η ανησυχία παρέμενε θεωρητική, καθώς δεν είχαν εντοπιστεί συγκεκριμένες μέθοδοι επίθεσης, ενώ προτεραιότητα είχαν λάβει άλλα σαφώς διαπιστωμένα προβλήματα με αποδεδειγμένες συνέπειες.
Το Ίδρυμα χαρακτήρισε την καθυστέρηση ως δομική αποτυχία.
Οι αμερικανικές υπηρεσίες εκδίδουν συμβουλές ασφαλείας
Η Εθνική Υπηρεσία Ασφάλειας των ΗΠΑ (NSA) ανέφερε ότι οι ευπάθειες θα μπορούσαν συχνά να παρέχουν στους επιτιθέμενους άμεση πρόσβαση στο σύστημα αρχείων ή στη βάση δεδομένων ενός διακομιστή. Συνέστησε στους οργανισμούς που δεν είναι σε θέση να πραγματοποιήσουν άμεση ενημέρωση να αποσυνδέσουν τα επηρεαζόμενα συστήματα, προκειμένου να μετριαστεί πλήρως ο κίνδυνος.
Σε ξεχωριστή συμβουλευτική ανακοίνωση, η Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA) κάλεσε τους οργανισμούς να ενημερώσουν τις εγκαταστάσεις PHP τους χωρίς καθυστέρηση. Η CISA ανέφερε ότι δεν είχε παρατηρήσει καμία εκμετάλλευση των ευπαθειών κατά τη δημοσίευση της συμβουλευτικής ανακοίνωσής της, αλλά προειδοποίησε ότι οι οργανισμοί που αφήνουν τα συστήματά τους χωρίς ενημερώσεις θα παραμείνουν εκτεθειμένοι σε κίνδυνο.
Η είδηση δημιουργήθηκε αυτόματα από την υπηρεσία Cyprus Inform με βάση δημόσια διαθέσιμο υλικό. Αναφορά σφάλματος →